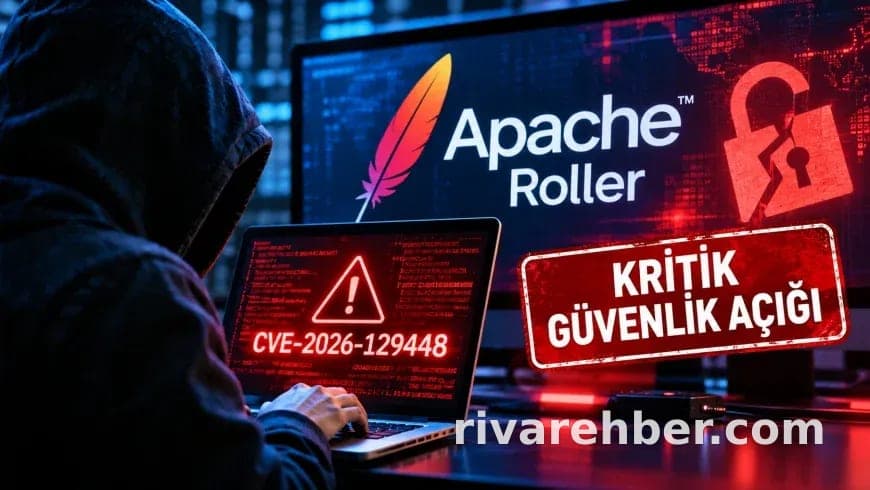
Apache Software Foundation, Apache Roller yazılımında tespit edilen kritik bir güvenlik açığının siber saldırganlar tarafından aktif olarak istismar edildiğini duyurdu. Uzaktan kod çalıştırılmasına olanak tanıyan bu zafiyet için kullanıcıların yazılımı güncellemeleri gerektiği belirtildi.
Apache Software Foundation, Apache Roller yazılımında bulunan kritik bir güvenlik açığı hakkında uyarıda bulundu. CVE-2026-129448 koduyla tanımlanan bu zafiyet, 17 Kasım 2026 tarihli güvenlik duyurusunda, siber saldırganların aktif olarak kullandığı belirtilerek, kullanıcıların dikkatli olmaları gerektiği vurgulandı. Bu güvenlik açığı, kullanıcı adı ve şifre gerektirmeden sunucularda uzaktan kod çalıştırılmasına olanak tanıyor.
Güvenlik açığı, 4.0.0 ile 6.1.4 arasındaki Apache Roller sürümlerini etkileyerek, saldırganların belirli bir kullanıcı hesabına ihtiyaç duymadan zarar vermesine olanak tanıyor. Apache, sorunun kontrol altına alınması adına 6.1.6 veya daha yeni bir sürüme geçilmesini önerdi. Duyuruda, bu zafiyetin yalnızca teorik bir risk olmadığını ve gerçek saldırılarda kullanıldığını açıkladı. Ancak, saldırılardan etkilenen kuruluşların kimlikleri veya hedef alınan ülkeler hakkında detaylı bilgi paylaşılmadı.
Güvenlik açığının değerlendirildiği CVSS 3.1 sisteminde 10 üzerinden 9,8 puan verilmesi, riski daha da artırıyor. Bu zafiyet, ağ üzerinden istismar edilebilmesi, düşük saldırı karmaşıklığı, kullanıcı etkileşimi gerektirmemesi ve önceden kimlik doğrulaması yapılmaması gibi unsurlar nedeniyle kritik olarak değerlendirilmektedir.
Güvenlik açığının kaynağı, Apache Roller'daki XML-RPC hizmetine dayanmaktadır. Gerekli güvenlik kontrolleri uygulanmadan gelen verilerin işlenmesi, saldırganların sunucu üzerinde kod çalıştırmasına olanak tanıyor. Apache, güvenlik yamalarının uygulanmasını ve olası saldırılara karşı sistem yöneticilerinin önlem almasını tavsiye ediyor.
Sistem yöneticileri, saldırı kayıtlarını incelemeli ve özellikle XML-RPC iletişim yoluna yönelik şüpheli istekleri kontrol etmelidir. Sadece yazılım güncellemesi yapmak yeterli olmayıp, uygulama hata kayıtları gibi diğer sinyalleri de gözden geçirmek önemlidir. Apache tarafından sağlanan güncellemeyi hemen uygulayamayan kullanıcılar için geçici önlemler de önerildi. Ancak bunlar kalıcı çözümler değildir ve yazılımın güncellenmesi kritik bir öncelik taşıyor.